Domain schreiend.de kaufen?
Wir ziehen mit dem Projekt
schreiend.de um.
Sind Sie am Kauf der Domain
schreiend.de interessiert?
domain@kv-gmbh.de · 0541-91531010
Domain schreiend.de kaufen?
Was sind die häufigsten Ursachen für die Entstehung von Vulnerabilities in Computersystemen?
Die häufigsten Ursachen für die Entstehung von Vulnerabilities in Computersystemen sind fehlerhafte Softwareentwicklung, unzureichende Sicherheitsmaßnahmen und mangelnde Aktualisierung von Software und Betriebssystemen. Diese Schwachstellen können von Angreifern ausgenutzt werden, um unbefugten Zugriff auf das System zu erlangen und Schaden anzurichten. Es ist daher wichtig, regelmäßige Sicherheitsupdates durchzuführen und sichere Programmierpraktiken zu verwenden, um das Risiko von Vulnerabilities zu minimieren. **
Wie kann die Stimme als Instrument zur Kommunikation und Ausdruck genutzt werden?
Die Stimme kann durch Tonlage, Lautstärke und Betonung Emotionen und Stimmungen vermitteln. Durch die Wahl der Worte und die Art der Aussprache kann die Stimme Informationen klar und präzise übermitteln. Außerdem kann die Stimme durch verschiedene Sprechtechniken wie Pausen, Tempo und Artikulation die Aufmerksamkeit des Zuhörers lenken und den Ausdruck verstärken. **

Ähnliche Suchbegriffe für Vulnerabilities
Top-Angebote
Produkte zum Begriff Vulnerabilities:
-
Kommunikation und Ausdruck, Fachbücher von Philip Hogh"Philosophie, die nicht Sprachphilosophie ist, kann heute eigentlich überhaupt gar nicht vorgestellt werden." Das vorliegende Buch nimmt diesen Satz Theodor W. Adornos zum Ausgangspunkt für eine systematische Rekonstruktion der sprachphilosophischen Überlegungen in seinem Werk und liefert damit sowohl einen originellen Beitrag zur Adorno-Forschung als auch zu gegenwärtigen Diskussionen in der Sprachphilosophie. Dabei wird in einer umfassenden, detaillierten und in der Sache unvoreingenommenen Weise das Vorurteil korrigiert, Adornos Philosophie sei eine letzte Form der seit dem linguistic turn überholten Bewusstseinsphilosophie. Zunächst wird die Rolle beleuchtet, die der Sprache in der naturgeschichtlichen Genese von Subjektivität zukommt, worin die Sprache als eine zweite Natur bestimmt wird, die den menschlichen Weltzugang sowohl grundsätzlich ermöglicht als auch auf eine je spezifische Weise prägt.39,90 €*Versand: 0,00 €Sichere Weiterleitung zum Anbieter
-
Stimme Ausdruck Philosophie, Fachbücher von Violetta L. Waibel, Salome KammerStimme, was ist das eigentlich? Man weiss es - und man weiss es auch nicht. Der Band macht es sich zur Aufgabe, der Stimme in der Begegnung von Komposition und Kunst, in der Auseinandersetzung mit Literaturwissenschaft, Psychologie, Philosophie, Theologie und Musikwissenschaft nachzuspüren, ihre Möglichkeiten auszuloten, ihre Ausdrucksformen zu erkunden. Neue Musik forscht nach Klang- und Ausdrucksformen menschlicher Stimme, die das Terrain des bekannten und gewohnten Singens und Sprechens zu neuen Möglichkeiten hin öffnet. Traditionelle Klangvorstellungen werden verfremdet, dekontextualisiert, neue Möglichkeiten der stimmlichen und lautlichen Klangerzeugung werden erprobt, um zu überraschen, zu provozieren, um Klanggewohnheiten infrage zu stellen und neue zu schaffen. Salome Kammer, für deren Stimme zahlreiche Werke geschrieben wurden, hat solistische Werke für Sprech- und Singstimme von Komponistinnen wie Carola Bauckholt und Iris ter Schiphorst, von Komponisten wie John Cage, Mauricio Kagel, György Kurtág, Giacinto Scelsi sowie des Dada-Künstlers Hugo Ball auf einer CD in vielfältigen Farben und überraschenden Formen zum Klingen gebracht. Jedem dieser Werke oder Werkgruppen ist ein Beitrag aus einer geeigneten interdisziplinären Perspektive gewidmet. Mit Beiträgen von Jakob Helmut Deibl, Gabriele Geml, Susanne Valerie Granzer, Ulrike Kadi, Reinhart Meyer-Kalkus, Salome Kammer, Anne-May Krüger, Marion Saxer, Iris ter Schiphorst, Dörte Schmidt, Grégoire Tosser und Violetta L. Waibel.32,00 €*Versand: 0,00 €Sichere Weiterleitung zum Anbieter
-
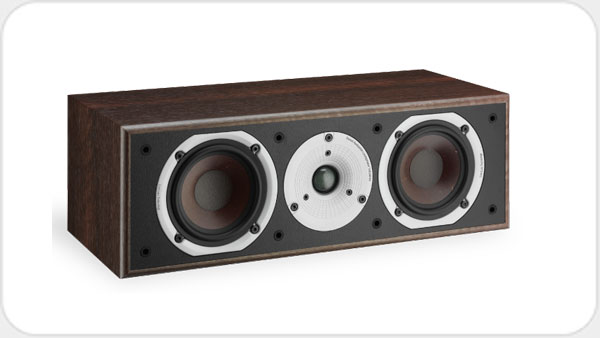
DALI Spektor Vokal *schwarz* DA10903Die Entwicklung der SPEKTOR Serie gestaltete sich als ein schwieriger Balanceakt zwischen dem Erreichen der bestmö, glichen Klangqualitä, t und der optimalen Herstellung jedes einzelnen Bauteils. Einer Lautsprecherserie in diesem Preisbereich zu249,00 €*Versand: 0,00 €Sichere Weiterleitung zum Anbieter
-
Was bedeutet der Ausdruck "Der Ton macht die Musik" in Bezug auf Kommunikation?
Der Ausdruck "Der Ton macht die Musik" bedeutet, dass die Art und Weise, wie etwas gesagt wird, genauso wichtig ist wie der eigentliche Inhalt der Botschaft. Es geht darum, dass die Art, wie wir kommunizieren, unsere Beziehung zu anderen Menschen beeinflusst und wie unsere Botschaften von ihnen wahrgenommen werden. Ein respektvoller und angemessener Ton kann dazu beitragen, Missverständnisse zu vermeiden und eine positive Kommunikation zu fördern. **
-
Ab welcher Lautstärke wird ein Schall zur Schockwelle?
Eine Schockwelle entsteht nicht durch die Lautstärke eines Schalls, sondern durch die Geschwindigkeit, mit der sich der Schall ausbreitet. Eine Schockwelle tritt auf, wenn sich der Schall mit Überschallgeschwindigkeit bewegt, also schneller als die Schallgeschwindigkeit in einem Medium. Die Lautstärke allein ist daher nicht ausschlaggebend für das Auftreten einer Schockwelle. **
-
Was sind die häufigsten Arten von Schwachstellen (Vulnerabilities) in der Informationssicherheit und wie können Organisationen diese identifizieren und beheben, um ihre Systeme zu schützen?
Die häufigsten Arten von Schwachstellen in der Informationssicherheit sind Softwarefehler, unzureichende Zugriffskontrollen, unsichere Konfigurationen und mangelnde Aktualisierungen von Systemen. Organisationen können diese Schwachstellen durch regelmäßige Sicherheitsaudits, Penetrationstests und die Implementierung von Sicherheitsrichtlinien identifizieren. Um diese Schwachstellen zu beheben, sollten Organisationen regelmäßige Software-Updates durchführen, starke Zugriffskontrollen implementieren, sichere Konfigurationen verwenden und Schulungen für Mitarbeiter zur Sensibilisierung für Sicherheitsrisiken durchführen. **
-
Was sind die häufigsten Arten von Schwachstellen (Vulnerabilities) in der Informationssicherheit und wie können Organisationen diese identifizieren und beheben, um ihre Systeme zu schützen?
Die häufigsten Arten von Schwachstellen in der Informationssicherheit sind Softwarefehler, unzureichende Zugriffskontrollen, unsichere Konfigurationen und mangelnde Aktualisierungen. Organisationen können diese Schwachstellen durch regelmäßige Sicherheitsaudits, Penetrationstests und die Verwendung von Sicherheits-Tools identifizieren. Um diese Schwachstellen zu beheben, sollten Organisationen Sicherheitspatches und Updates regelmäßig installieren, starke Zugriffskontrollen implementieren und sicherstellen, dass ihre Systeme nach bewährten Sicherheitsstandards konfiguriert sind. Darüber hinaus ist es wichtig, dass Mitarbeiter regelmäßig in Sicherheitsbewusstsein geschult werden, um das Risiko von menschlichen Fehlern zu minimieren. **
Was sind die häufigsten Arten von Schwachstellen (Vulnerabilities) in der Informationssicherheit und wie können Organisationen diese identifizieren und beheben, um ihre Systeme zu schützen?
Die häufigsten Arten von Schwachstellen in der Informationssicherheit sind Softwarefehler, unzureichende Zugriffskontrollen, unsichere Konfigurationen und mangelnde Sicherheitsupdates. Organisationen können diese Schwachstellen durch regelmäßige Sicherheitsaudits, Penetrationstests und Vulnerability Scans identifizieren. Um diese Schwachstellen zu beheben, sollten Organisationen Sicherheitspatches und Updates zeitnah einspielen, starke Zugriffskontrollen implementieren, sicherheitsrelevante Konfigurationen überprüfen und verbessern sowie regelmäßige Schulungen und Sensibilisierungsmaßnahmen für Mitarbeiter durchführen. **
Was sind die häufigsten Arten von Schwachstellen (Vulnerabilities) in der Informationssicherheit und wie können Organisationen diese identifizieren und beheben, um ihre Systeme zu schützen?
Die häufigsten Arten von Schwachstellen in der Informationssicherheit sind Softwarefehler, unzureichende Zugriffskontrollen, unsichere Konfigurationen und mangelnde Sicherheitsbewusstsein der Mitarbeiter. Organisationen können diese Schwachstellen durch regelmäßige Sicherheitsaudits, Penetrationstests und Schwachstellen-Scans identifizieren. Um diese zu beheben, sollten sie Sicherheitspatches und Updates zeitnah einspielen, starke Zugriffskontrollen implementieren, sichere Konfigurationen verwenden und Schulungen zur Sensibilisierung der Mitarbeiter durchführen. Durch diese Maßnahmen können Organisationen ihre Systeme besser schützen und das Risiko von Sicherheitsvorfällen minimieren. **
Top-Angebote
Produkte zum Begriff Vulnerabilities:
-
Bug Bounty Bootcamp: The Guide to Finding and Reporting Web Vulnerabilities, Sachbücher von Vickie LiDer Bug Bounty Bootcamp lehrt Sie, wie man Webanwendungen hackt. Sie werden lernen, wie man Aufklärung über ein Ziel durchführt, Schwachstellen identifiziert und diese ausnutzt. Ausserdem erfahren Sie, wie man sich in Bug-Bounty-Programmen zurechtfindet, die von Unternehmen eingerichtet wurden, um Sicherheitsexperten für das Auffinden von Fehlern in ihren Webanwendungen zu belohnen. Bug-Bounty-Programme sind von Unternehmen gesponserte Initiativen, die Forscher einladen, nach Schwachstellen in ihren Anwendungen zu suchen und sie für ihre Entdeckungen zu belohnen. Dieses Buch ist darauf ausgelegt, Anfängern mit wenig bis gar keiner Sicherheitserfahrung das Web-Hacking beizubringen, Fehler zu finden und in dieser boomenden und lukrativen Branche wettbewerbsfähig zu bleiben. Sie beginnen damit, zu lernen, wie man ein Programm auswählt, qualitativ hochwertige Fehlerberichte schreibt und professionelle Beziehungen in der Branche pflegt. Danach lernen Sie, wie man ein Web-Hacking-Labor einrichtet und einen Proxy verwendet, um den Datenverkehr zu erfassen. Im dritten Teil des Buches werden Sie die Mechanismen gängiger Web-Schwachstellen wie XSS, SQL-Injection und Template-Injection erkunden und detaillierte Ratschläge erhalten, wie man sie findet und gängige Schutzmassnahmen umgeht. Sie werden auch lernen, wie man mehrere Fehler verknüpft, um die Auswirkungen Ihrer Schwachstellen zu maximieren. Abschliessend behandelt das Buch fortgeschrittene Techniken, die in einführenden Hacking-Büchern selten behandelt werden, aber entscheidend sind, um Webanwendungen zu hacken. Sie werden lernen, wie man mobile Apps hackt, den Quellcode einer Anwendung auf Sicherheitsprobleme überprüft, Schwachstellen in APIs findet und Ihren Hacking-Prozess automatisiert. Am Ende des Buches werden Sie die Werkzeuge und Techniken erlernt haben, die notwendig sind, um ein kompetenter Web-Hacker zu sein und Fehler in einem Bug-Bounty-Programm zu finden.38,90 €*Versand: 0,00 €Sichere Weiterleitung zum Anbieter
-
Kommunikation und Ausdruck, Fachbücher von Philip Hogh"Philosophie, die nicht Sprachphilosophie ist, kann heute eigentlich überhaupt gar nicht vorgestellt werden." Das vorliegende Buch nimmt diesen Satz Theodor W. Adornos zum Ausgangspunkt für eine systematische Rekonstruktion der sprachphilosophischen Überlegungen in seinem Werk und liefert damit sowohl einen originellen Beitrag zur Adorno-Forschung als auch zu gegenwärtigen Diskussionen in der Sprachphilosophie. Dabei wird in einer umfassenden, detaillierten und in der Sache unvoreingenommenen Weise das Vorurteil korrigiert, Adornos Philosophie sei eine letzte Form der seit dem linguistic turn überholten Bewusstseinsphilosophie. Zunächst wird die Rolle beleuchtet, die der Sprache in der naturgeschichtlichen Genese von Subjektivität zukommt, worin die Sprache als eine zweite Natur bestimmt wird, die den menschlichen Weltzugang sowohl grundsätzlich ermöglicht als auch auf eine je spezifische Weise prägt.39,90 €*Versand: 0,00 €Sichere Weiterleitung zum Anbieter
-
Stimme Ausdruck Philosophie, Fachbücher von Violetta L. Waibel, Salome KammerStimme, was ist das eigentlich? Man weiss es - und man weiss es auch nicht. Der Band macht es sich zur Aufgabe, der Stimme in der Begegnung von Komposition und Kunst, in der Auseinandersetzung mit Literaturwissenschaft, Psychologie, Philosophie, Theologie und Musikwissenschaft nachzuspüren, ihre Möglichkeiten auszuloten, ihre Ausdrucksformen zu erkunden. Neue Musik forscht nach Klang- und Ausdrucksformen menschlicher Stimme, die das Terrain des bekannten und gewohnten Singens und Sprechens zu neuen Möglichkeiten hin öffnet. Traditionelle Klangvorstellungen werden verfremdet, dekontextualisiert, neue Möglichkeiten der stimmlichen und lautlichen Klangerzeugung werden erprobt, um zu überraschen, zu provozieren, um Klanggewohnheiten infrage zu stellen und neue zu schaffen. Salome Kammer, für deren Stimme zahlreiche Werke geschrieben wurden, hat solistische Werke für Sprech- und Singstimme von Komponistinnen wie Carola Bauckholt und Iris ter Schiphorst, von Komponisten wie John Cage, Mauricio Kagel, György Kurtág, Giacinto Scelsi sowie des Dada-Künstlers Hugo Ball auf einer CD in vielfältigen Farben und überraschenden Formen zum Klingen gebracht. Jedem dieser Werke oder Werkgruppen ist ein Beitrag aus einer geeigneten interdisziplinären Perspektive gewidmet. Mit Beiträgen von Jakob Helmut Deibl, Gabriele Geml, Susanne Valerie Granzer, Ulrike Kadi, Reinhart Meyer-Kalkus, Salome Kammer, Anne-May Krüger, Marion Saxer, Iris ter Schiphorst, Dörte Schmidt, Grégoire Tosser und Violetta L. Waibel.32,00 €*Versand: 0,00 €Sichere Weiterleitung zum Anbieter
-
Was sind die häufigsten Ursachen für die Entstehung von Vulnerabilities in Computersystemen?
Die häufigsten Ursachen für die Entstehung von Vulnerabilities in Computersystemen sind fehlerhafte Softwareentwicklung, unzureichende Sicherheitsmaßnahmen und mangelnde Aktualisierung von Software und Betriebssystemen. Diese Schwachstellen können von Angreifern ausgenutzt werden, um unbefugten Zugriff auf das System zu erlangen und Schaden anzurichten. Es ist daher wichtig, regelmäßige Sicherheitsupdates durchzuführen und sichere Programmierpraktiken zu verwenden, um das Risiko von Vulnerabilities zu minimieren. **
-
Wie kann die Stimme als Instrument zur Kommunikation und Ausdruck genutzt werden?
Die Stimme kann durch Tonlage, Lautstärke und Betonung Emotionen und Stimmungen vermitteln. Durch die Wahl der Worte und die Art der Aussprache kann die Stimme Informationen klar und präzise übermitteln. Außerdem kann die Stimme durch verschiedene Sprechtechniken wie Pausen, Tempo und Artikulation die Aufmerksamkeit des Zuhörers lenken und den Ausdruck verstärken. **
-
Was bedeutet der Ausdruck "Der Ton macht die Musik" in Bezug auf Kommunikation?
Der Ausdruck "Der Ton macht die Musik" bedeutet, dass die Art und Weise, wie etwas gesagt wird, genauso wichtig ist wie der eigentliche Inhalt der Botschaft. Es geht darum, dass die Art, wie wir kommunizieren, unsere Beziehung zu anderen Menschen beeinflusst und wie unsere Botschaften von ihnen wahrgenommen werden. Ein respektvoller und angemessener Ton kann dazu beitragen, Missverständnisse zu vermeiden und eine positive Kommunikation zu fördern. **
-
Ab welcher Lautstärke wird ein Schall zur Schockwelle?
Eine Schockwelle entsteht nicht durch die Lautstärke eines Schalls, sondern durch die Geschwindigkeit, mit der sich der Schall ausbreitet. Eine Schockwelle tritt auf, wenn sich der Schall mit Überschallgeschwindigkeit bewegt, also schneller als die Schallgeschwindigkeit in einem Medium. Die Lautstärke allein ist daher nicht ausschlaggebend für das Auftreten einer Schockwelle. **
Ähnliche Suchbegriffe für Vulnerabilities
-
DALI Spektor Vokal *schwarz* DA10903Die Entwicklung der SPEKTOR Serie gestaltete sich als ein schwieriger Balanceakt zwischen dem Erreichen der bestmö, glichen Klangqualitä, t und der optimalen Herstellung jedes einzelnen Bauteils. Einer Lautsprecherserie in diesem Preisbereich zu249,00 €*Versand: 0,00 €Sichere Weiterleitung zum Anbieter
-
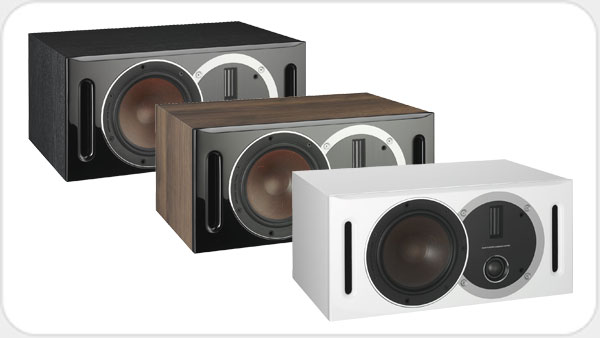
DALI Opticon Vokal *weiss* DA10809Der OPTICON VOKAL ist die perfekte Ergä, nzung fü, r alle zu einem Heimkinosystem kombinierten OPTICON-Lautsprecher. Der 43 cm breite Centerspeaker lä, sst sich perfekt in die meisten HiFi-Regale integrieren und dank des bei diesem Modell390,00 €*Versand: 0,00 €Sichere Weiterleitung zum Anbieter
-
Lessing, Theodor: Der LärmDer Lärm , Allgegenwärtiges Brüllen, Dröhnen, Pfeifen, Zischen, Fauchen, Hämmern, Rammeln, Klopfen, Schrillen, Schreien und Toben, vor dem der friedliebende Geist weder in Stadt noch Land mehr Zuflucht findet: In seiner furiosen Polemik gegen den Lärm und für die Höflichkeit versuchte Lessing 1908 die zudringlichen Geräusche mit einer glänzenden Typologie der Angriffsformen auf das Ohr zu bannen. Dabei entstand nicht nur eine hervorragende Bestimmung des Lärm-Phänomens zwischen Selbstbetäubung, Vitalität und Aggression, sondern auch ein berührendes Plädoyer für Feinsinnigkeit und Rücksichtnahme, kurz: Menschenfreundlichkeit. Lessing, der bald einen Anti-Lärm-Verein sowie die Zeitschrift Der Anti-Rüpel gründete, ging gegen die Kräfte des gesamtgesellschaftlichen Getöses und der Rohheit mit allem an, was er hatte, und unterlag ihnen am Ende doch. Heute ist die Beschallung mittels mitgeführter Lautsprecher auch im Freien universell geworden, wie in Identifikation mit dem Aggressor leitet sie sich gar jeder per Kopfhörer direkt in den Gehörgang. Angesichts dessen wird hier Lessings Kampfschrift, begleitet von kommentierenden Essays, für das tägliche Abwehrgefecht gegen den Lärm als Einzelausgabe zugänglich gemacht: einer der schönsten, stillen Hilferufe der deutschsprachigen Literatur. , Einarmwischer > Karosserie & Exterieur Styling , Erscheinungsjahr: 202309, Produktform: Leinen, Titel der Reihe: Friedenauer Presse Winterbuch##, Autoren: Lessing, Theodor, Redaktion: Vogt, Tilman, Seitenzahl/Blattzahl: 226, Keyword: 20. Jahrhundert; Deutschland; Großstadt; Industrialisierung; Kampfschrift; Kulturphilosophie; Lessing; Weimarer Republik, Fachschema: Zwanzigstes Jahrhundert~Cultural Studies~Kulturwissenschaften~Wissenschaft / Kulturwissenschaften~Medientheorie~Medienwissenschaft~Philosophie / Gesellschaft, Politik, Staat, Fachkategorie: Belletristik: allgemein und literarisch~Kultur- und Medienwissenschaften~Soziale und ethische Themen~Moderne Philosophie: nach 1800, Region: Deutschland, Zeitraum: 20. Jahrhundert (1900 bis 1999 n. Chr.), Warengruppe: HC/Philosophie/20./21. Jahrhundert, Fachkategorie: Soziale und politische Philosophie, UNSPSC: 49019900, Warenverzeichnis für die Außenhandelsstatistik: 49019900, Verlag: Matthes & Seitz Verlag, Verlag: Matthes & Seitz Verlag, Verlag: Friedenauer Presse, Länge: 200, Breite: 120, Höhe: 19, Gewicht: 288, Produktform: Gebunden, Genre: Geisteswissenschaften/Kunst/Musik, Genre: Geisteswissenschaften/Kunst/Musik,24,00 €*Versand: 0,00 €Sichere Weiterleitung zum Anbieter
-
Was sind die häufigsten Arten von Schwachstellen (Vulnerabilities) in der Informationssicherheit und wie können Organisationen diese identifizieren und beheben, um ihre Systeme zu schützen?
Die häufigsten Arten von Schwachstellen in der Informationssicherheit sind Softwarefehler, unzureichende Zugriffskontrollen, unsichere Konfigurationen und mangelnde Aktualisierungen von Systemen. Organisationen können diese Schwachstellen durch regelmäßige Sicherheitsaudits, Penetrationstests und die Implementierung von Sicherheitsrichtlinien identifizieren. Um diese Schwachstellen zu beheben, sollten Organisationen regelmäßige Software-Updates durchführen, starke Zugriffskontrollen implementieren, sichere Konfigurationen verwenden und Schulungen für Mitarbeiter zur Sensibilisierung für Sicherheitsrisiken durchführen. **
-
Was sind die häufigsten Arten von Schwachstellen (Vulnerabilities) in der Informationssicherheit und wie können Organisationen diese identifizieren und beheben, um ihre Systeme zu schützen?
Die häufigsten Arten von Schwachstellen in der Informationssicherheit sind Softwarefehler, unzureichende Zugriffskontrollen, unsichere Konfigurationen und mangelnde Aktualisierungen. Organisationen können diese Schwachstellen durch regelmäßige Sicherheitsaudits, Penetrationstests und die Verwendung von Sicherheits-Tools identifizieren. Um diese Schwachstellen zu beheben, sollten Organisationen Sicherheitspatches und Updates regelmäßig installieren, starke Zugriffskontrollen implementieren und sicherstellen, dass ihre Systeme nach bewährten Sicherheitsstandards konfiguriert sind. Darüber hinaus ist es wichtig, dass Mitarbeiter regelmäßig in Sicherheitsbewusstsein geschult werden, um das Risiko von menschlichen Fehlern zu minimieren. **
-
Was sind die häufigsten Arten von Schwachstellen (Vulnerabilities) in der Informationssicherheit und wie können Organisationen diese identifizieren und beheben, um ihre Systeme zu schützen?
Die häufigsten Arten von Schwachstellen in der Informationssicherheit sind Softwarefehler, unzureichende Zugriffskontrollen, unsichere Konfigurationen und mangelnde Sicherheitsupdates. Organisationen können diese Schwachstellen durch regelmäßige Sicherheitsaudits, Penetrationstests und Vulnerability Scans identifizieren. Um diese Schwachstellen zu beheben, sollten Organisationen Sicherheitspatches und Updates zeitnah einspielen, starke Zugriffskontrollen implementieren, sicherheitsrelevante Konfigurationen überprüfen und verbessern sowie regelmäßige Schulungen und Sensibilisierungsmaßnahmen für Mitarbeiter durchführen. **
-
Was sind die häufigsten Arten von Schwachstellen (Vulnerabilities) in der Informationssicherheit und wie können Organisationen diese identifizieren und beheben, um ihre Systeme zu schützen?
Die häufigsten Arten von Schwachstellen in der Informationssicherheit sind Softwarefehler, unzureichende Zugriffskontrollen, unsichere Konfigurationen und mangelnde Sicherheitsbewusstsein der Mitarbeiter. Organisationen können diese Schwachstellen durch regelmäßige Sicherheitsaudits, Penetrationstests und Schwachstellen-Scans identifizieren. Um diese zu beheben, sollten sie Sicherheitspatches und Updates zeitnah einspielen, starke Zugriffskontrollen implementieren, sichere Konfigurationen verwenden und Schulungen zur Sensibilisierung der Mitarbeiter durchführen. Durch diese Maßnahmen können Organisationen ihre Systeme besser schützen und das Risiko von Sicherheitsvorfällen minimieren. **
* Alle Preise verstehen sich inklusive der gesetzlichen Mehrwertsteuer und ggf. zuzüglich Versandkosten. Die Angebotsinformationen basieren auf den Angaben des jeweiligen Shops und werden über automatisierte Prozesse aktualisiert. Eine Aktualisierung in Echtzeit findet nicht statt, so dass es im Einzelfall zu Abweichungen kommen kann. ** Hinweis: Teile dieses Inhalts wurden von KI erstellt.